
Разбор автоматической ротации ключей подписи: четыре стадии, три таймера, и почему ключ может провести в очереди полчаса при таймауте в одну минуту.
Введение
DKIM-ключ не имеет срока годности. Пока его публичная часть опубликована в DNS, любой, у кого есть приватная часть, может подписывать письма от имени вашего домена — и получатели примут такую подпись как настоящую. Не потому что они невнимательны, а потому что она и есть настоящая: криптографически неотличима от вашей.
Компрометация не обязательно означает взлом сервера. Достаточно утёкшего бэкапа, дампа конфигурации в публичном репозитории или уволенного администратора, у которого остался доступ. Ключ, выпущенный три года назад и ни разу не сменённый, — это три года окна возможностей для того, кто к нему имел когда-либо доступ.
M3AAWG рекомендует ротацию минимум раз в полгода. Stalwart умеет делать её полностью автоматически: генерировать ключи, публиковать в DNS, переключать подпись, удалять старую. Но у этой автоматики есть условие, которое легко не выполнить — и тогда всё выглядит включённым, а ротации нет.
Здесь мы разберём механизм по стадиям, посмотрим на таймеры, и главное — разберём реальный случай из логов, где ключ провёл в очереди полчаса, хотя таймаут ожидания был всего минута. Объяснение оказалось не тем, что напрашивалось.
Все данные — со стенда на Stalwart 1.1.0 Community, домен в Cloudflare, автоматическое управление DNS. Команды проверены на этой версии.
1. Как ротация делается руками
Чтобы понять, что автоматизирует сервер, полезно вспомнить ручную процедуру. Правильный метод называется dual-selector:
- Сгенерировать новую пару ключей.
- Придумать новый селектор — например,
v1-rsa-20270207вместоv1-rsa-20261109. - Опубликовать публичную часть под новым селектором. Старая запись остаётся на месте.
- Дождаться, пока новая запись станет видна в публичных DNS.
- Переключить подпись на новый ключ.
- Подождать неделю-две: письма, подписанные старым ключом, ещё могут доходить до получателей через retry и форвардеры и будут проверяться ещё по старой записи в DNS.
- Удалить старую запись из DNS.
- Ещё через какое-то время удалить старый ключ с сервера.
Ключевые пункты — 4 и 6. Пропустить четвёртый значит начать подписывать ключом, который получатель не может проверить. Пропустить шестой значит сломать проверку для писем, находящихся ещё в пути.
Соблазн «просто заменить p= в существующей записи» ломает именно шестой пункт: письма, подписанные за минуту до замены, перестанут проверяться мгновенно.
Восемь шагов, каждый с ожиданием. Ровно это Stalwart берёт на себя.
2. Главное условие: три флага, а не один
Автоматическое управление DKIM включается полем dkimManagement на объекте Domain. Но само по себе оно ротацию не включает.
Документация формулирует прямо:
Rotation needs automatic DNS management on the domain, with dkim among its publishRecords, because each rotation publishes a new record and later removes the old one. Without it, automatic DKIM management does less. With manual DNS management, or without dkim in publishRecords, the server generates the keys once, as active keys that sign outgoing mail immediately, and never rotates them.
Три возможных состояния:
dkimManagement | DNS management | Что происходит |
|---|---|---|
Manual | любой | ключи создаёте вы, ротации нет |
Automatic | manual или без dkim в publishRecords | ключи сгенерированы один раз, подписывают сразу, ротации нет |
Automatic | automatic + dkim в publishRecords | полный цикл |
Средняя строка — ловушка. В конфиге стоит Automatic, в WebUI всё выглядит включённым, ключи подписывают почту, письма доходят. А смены ключей не будет никогда.
Как отличить working от looks-like-working
Одно поле решает всё:
stalwart-cli query DkimSignature --json
stalwart-cli get DkimSignature <ID> --json
Смотрим на nextTransitionAt:
| Значение | Диагноз |
|---|---|
| дата в будущем | ротация запланирована ✅ |
null при stage: active | ротации нет ❌ |
Схема описывает поле как «Date when this key will transition to the next rotation stage, or null if no transition is scheduled». Это самый быстрый способ проверки.
Что будет, если включить DNS-автоматику позже
Расписание запустится для уже существующих ключей, но отсчёт пойдёт с момента включения, а не от даты создания ключа. Ключ, созданный полгода назад, не сменится сразу после включения автоматики — с момента включения только запустится таймер отсчёта цикла.
3. Четыре стадии жизни DKIM в Stalwart
У каждого объекта DkimSignature есть поле stage типа DkimRotationStage:
stalwart-cli describe DkimRotationStage
active    DKIM key is published in DNS and used for signing
pending   DKIM key is scheduled for DNS publication and not yet active
retiring  DKIM key has been superseded by a new key but still published in DNS
retired   DKIM key has been removed from DNS and is pending deletion
| Stage | Запись в DNS | Подписывает почту |
|---|---|---|
active | есть | ✅ да |
pending | публикуется | ❌ нет |
retiring | есть | ❌ нет |
retired | удалена | нет |
Обратите внимание на retiring: запись ещё в DNS, но почту ключ уже не подписывает. Это не «подписывает старым на всякий случай» — это «запись оставлена для проверки писем, ушедших раньше».
Подписывает только active. На этапе SMTP DATA выражение dkimSignDomain выбирает домен, после чего сообщение подписывается всеми активными ключами этого домена.
Одновременно активен максимум один ключ на алгоритм.
4. Последовательность ротации
Когда ключ отработал свой срок, сервер выполняет четыре шага:
Шаг 1   Новый ключ создаётся в stage = pending
        Публичная запись публикуется через DNS-провайдера
        Старый ключ всё ещё active и подписывает почту
              │
              ▼
Шаг 2   Ожидание: запись должна стать видна в публичных DNS
        ⚠️ Пока видимость не подтверждена, новый ключ НЕ активируется
              │
              ▼  (видимость подтверждена)
        Новый ключ  → active     (начинает подписывать)
        Старый ключ → retiring   (запись в DNS остаётся)
              │
              ▼  (прошло retireAfter)
Шаг 3   Старый ключ → retired
        Его TXT-запись удаляется из DNS
              │
              ▼  (прошло deleteAfter)
Шаг 4   Старый ключ физически удаляется с сервера
Шаг 2 — сердце механизма. Он гарантирует, что письмо никогда не будет подписано ключом, чья запись ещё не опубликована. Это автоматизация четвёртого пункта ручной процедуры.
И важная деталь планирования: следующая ротация начинает отсчитываться от момента перехода нового ключа в active, а не от даты его создания. Время, проведённое в pending, в срок жизни ключа не входит.
Все шаги выполняются как задачи типа DkimManagement. Их прогресс и ошибки видны в списке задач.
5. Форензика: три попытки, 30 минут и контрольный случай
Теперь самое интересное. Разберём реальный случай со стенда.
Наблюдение
Ключ Ed25519 создан 9 ноября. Смотрим два поля:
createdAt          2026-11-09T09:24:04Z
nextTransitionAt   2027-02-07T09:54:52Z
Разница — 90 дней плюс 30 минут 48 секунд. Ровно 90 дней — это настроенный rotateAfter. Откуда лишние полчаса?
Вычтем 90 дней из даты перехода:
2027-02-07T09:54:52Z − 90 дней = 2026-11-09T09:54:52Z
Значит ключ стал активным в 09:54:52, а создан был в 09:24:04. Полчаса в стадии pending.
Первое объяснение — и почему оно не работает
Естественная версия: сервер ждал распространения DNS-записи. Полчаса — правдоподобно для DNS, разве нет?
Проверяем конфигурацию DNS-провайдера:
stalwart-cli get DnsServer <ID> --json
{
  "@type": "Cloudflare",
  "pollInterval":       15000,
  "propagationTimeout": 60000,
  "propagationDelay":   null,
  "ttl":                300000,
  "timeout":            30000
}
propagationTimeout = 60 000 мс = 60 секунд. Схема определяет поле как «How long to wait for DNS records to propagate».
Полчаса против одной минуты — расхождение в 30 раз. Версия «терпеливо ждал распространения» не проходит: сервер столько не ждёт.
Что показали логи Stalwart
stalwart-cli query Log --json | Select-String "dns.record|dkim.signature"
Таймлайн 9 ноября:
09:24:06   dns.record-created          v1-ed25519  (#1)
09:24:06   dkim.signature-created      v1-ed25519
09:24:08   dns.record-created          v1-rsa      (#1)
09:24:08   dkim.signature-created      v1-rsa
09:24:29   dns.record-created          _acme-challenge zt-IoDw
09:24:45   dns.record-propagated       _acme-challenge zt-IoDw   ← 16 секунд
09:24:49   dns.record-created          _acme-challenge De20zDD
09:24:56   dns.record-created          v1-ed25519  (#2)
09:24:57   dns.record-created          v1-rsa      (#2)
           ─────────────── пауза 29 мин 57 с ───────────────
09:54:53   dns.record-created          v1-ed25519  (#3)
09:54:53   dns.record-propagated       v1-ed25519              ← 0 секунд
09:54:53   dkim.signature-published    v1-ed25519
09:54:54   dns.record-created          v1-rsa      (#3)
09:54:54   dns.record-propagated       v1-rsa                  ← 0 секунд
09:54:54   dkim.signature-published    v1-rsa
09:54:55   dns.record-created          _acme-challenge De20zDD
09:54:55   dns.record-propagated       _acme-challenge De20zDD ← 0 секунд
Три попытки публикации каждого ключа. Интервалы: 50 секунд, затем 29 минут 57 секунд. Событие dns.record-propagated появляется только на третьей попытке.
Контрольный случай
В тех же логах есть запись, которая всё расставляет по местам. Первый ACME-challenge для выпуска TLS-сертификата:
09:24:29   dns.record-created      _acme-challenge  zt-IoDw...
09:24:45   dns.record-propagated   _acme-challenge  zt-IoDw...
16 секунд. Один pollInterval (15 с) плюс накладные расходы.
Значит механизм проверки распространения работает быстро и корректно. Никакого «DNS медленный» или «Cloudflare тормозит» в общем случае нет.
Решающее доказательство
Посмотрите на третью попытку. События dns.record-created и dns.record-propagated залогированы в одну и ту же секунду. Для всех трёх записей: Ed25519, RSA и второго ACME-challenge.
Ноль секунд на проверку. Это означает, что к 09:54 записи уже давно были видны — сервер пришёл и сразу их увидел.
Реальное распространение:   секунды (ACME прошёл за 16 с)
Ожидание до проверки:       ~29 минут
Вывод
Полчаса простоя в pending — это не задержка DNS, а интервал повторного запуска задачи. Запись, судя по контрольному случаю, стала видна в течение минуты. Но сервер вернулся к проверке только через полчаса.
Механика одной попытки укладывается в конфигурацию: propagationTimeout 60 секунд, опрос каждые pollInterval 15 секунд — четыре проверки за попытку. Не подтвердилось → шаг считается неудачным → задача перепланируется с увеличенным интервалом. Документация описывает это как «retried with growing intervals, and the key stays in its current stage until the step succeeds».
Что именно сорвало первую проверку — из info-логов не определить. Причины повторных попыток живут в статусе задачи, а не в потоке событий: документация говорит «the task records reasons such as DKIM record <name> did not propagate, will retry». Задача в итоге отработала, история стёрлась. В логах нет ни одного предупреждения — и это не отсутствие проблемы, а отсутствие такого события в info-потоке.
Что механизм сделал правильно
Это главное, и оно доказано полностью:
| Свойство | Подтверждение в логах |
|---|---|
| Ключ не подписывает до публикации | dkim.signature-published только после dns.record-propagated, в ту же секунду |
| Оба алгоритма активированы синхронно | 09:54:53 и 09:54:54, разница 1 секунда |
| Сбой не сломал состояние | ключи остались в pending, невалидной подписи не появилось |
| Повтор идемпотентен | третья попытка снова record-created — это upsert, а не дубль записи |
| Отсчёт срока от активации | nextTransitionAt = момент active + 90 дней |
Механизм столкнулся с transient-сбоем, корректно его пережил и не подписал ни одного письма непроверяемым ключом. Это ровно то поведение, которое нужно.
6. Три таймера ротации
| Параметр | Значение по умолчанию | В миллисекундах | Что задаёт |
|---|---|---|---|
rotateAfter | 90 дней | 7 776 000 000 | время активности ключа до замены (когда он подписывает) |
retireAfter | 7 дней | 604 800 000 | сколько запись старого ключа остаётся в DNS после замены |
deleteAfter | 30 дней | 2 592 000 000 | сколько ключ хранится на сервере после удаления записи |
Зачем retireAfter: письма, подписанные за минуту до ротации, могут дойти до получателя через часы или дни — retry, greylisting, форвардеры. Если удалить запись сразу, они не пройдут проверку. Семь дней — запас на доставку.
Зачем deleteAfter: возможность разобраться с инцидентом. Ключ уже не в DNS, но ещё на сервере — можно посмотреть, что им подписывалось.
Полный след одного ключа в системе: 90 + 7 + 30 = 127 дней.
Соотношение с TTL зоны: на стенде TTL создаваемых записей 300 000 мс = 5 минут. Запас retireAfter относительно TTL — более чем двухтысячекратный. Даже письмо, застрявшее в очереди на неделю, проверится старым ключом.
Настройка своих значений
Пример из документации — только Ed25519 с ротацией раз в 180 дней:
{
  "name": "example.com",
  "dkimManagement": {
    "@type": "Automatic",
    "algorithms": {"Dkim1Ed25519Sha256": true},
    "rotateAfter": 15552000000
  }
}
Считать миллисекунды руками неудобно и легко ошибиться в порядке величины. Для скалярных полей вроде этого WebUI сильно приятнее: единицы измерения выбираются из списка — Milliseconds / Hours / Days, конвертация автоматическая.
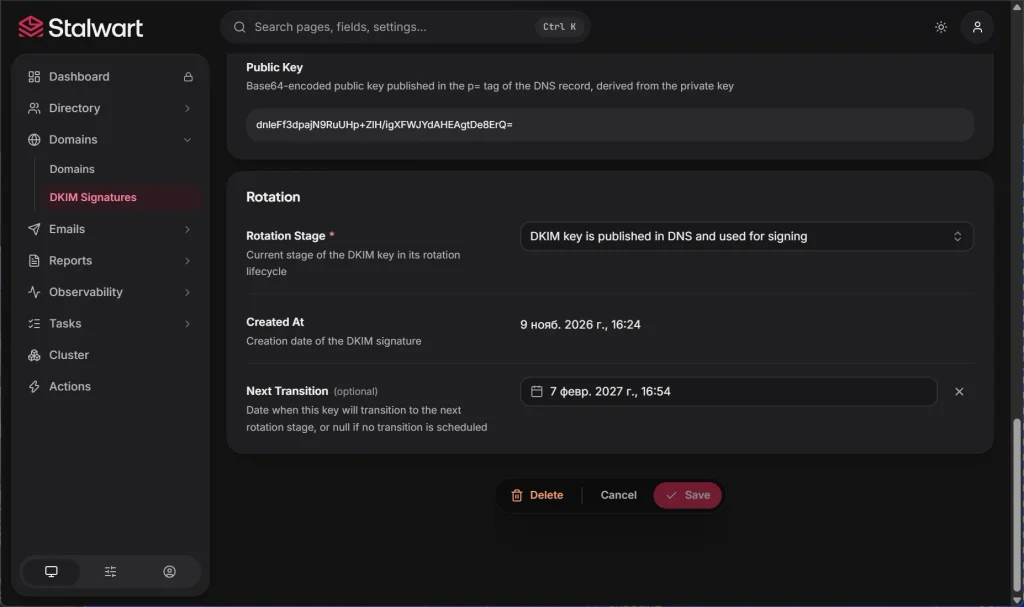
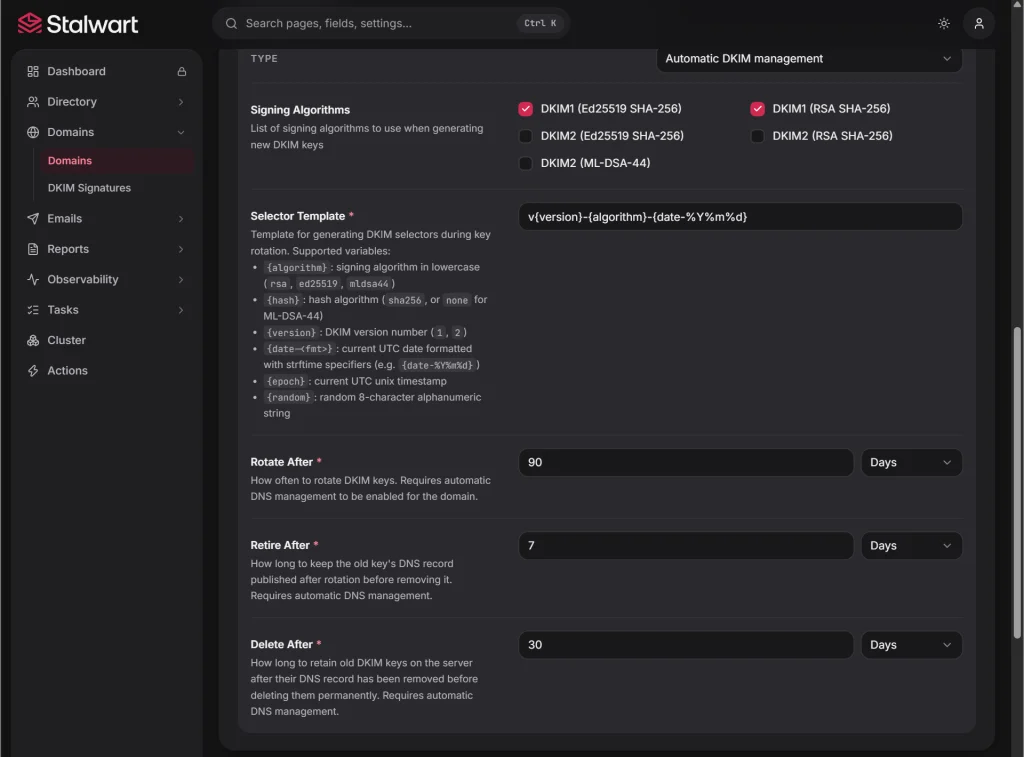
Поля DNS-провайдера, влияющие на скорость
Отдельный набор таймеров lives на объекте DnsServer. Схема даёт точные определения:
| Поле | Определение из схемы | На стенде |
|---|---|---|
pollInterval | How often to check for DNS records to propagate | 15 с |
propagationTimeout | How long to wait for DNS records to propagate | 60 с |
propagationDelay | Initial delay before first propagation check (useful for slow providers) | null |
ttl | The TTL for new DNS record | 300 с |
timeout | Request timeout for the DNS server | 30 с |
Обратите внимание на propagationDelay: это пауза перед первой проверкой, а не после подтверждения. Для быстрых провайдеров вроде Cloudflare не нужна — null правильно. Пригодится для провайдеров, у которых API отвечает раньше, чем запись реально применяется.
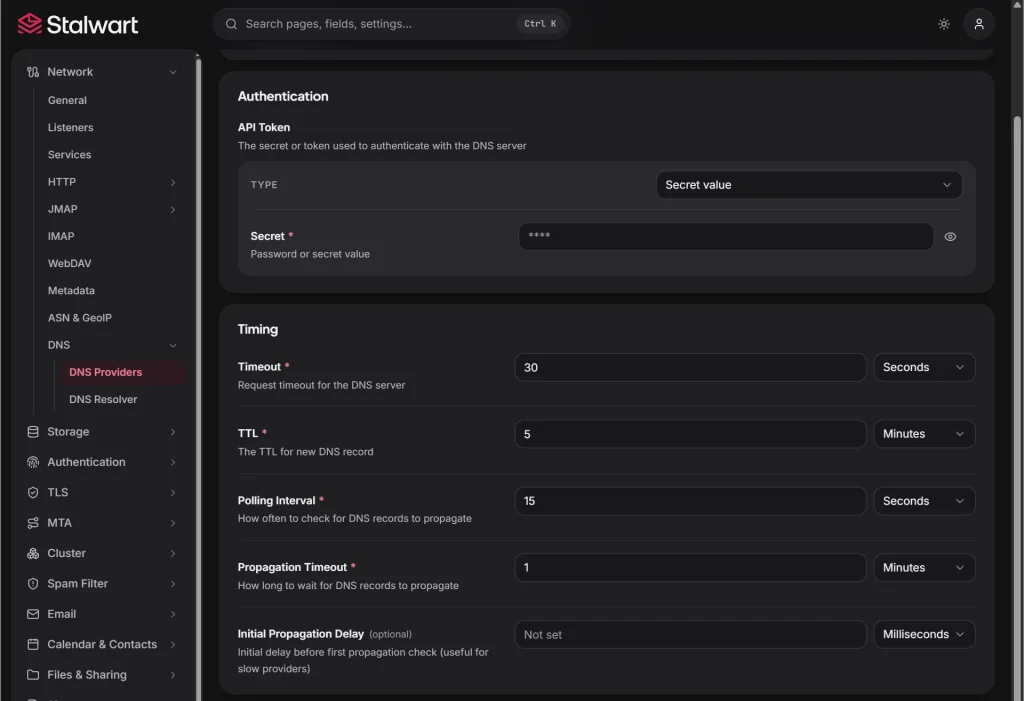
Поддерживаемых провайдеров в 1.1.0 больше шестидесяти: от Cloudflare, Route53 и Google Cloud DNS до Yandex Cloud, PowerDNS и RFC2136 (TSIG) для собственного BIND или Knot. Последний вариант интересен, если вы держите авторитативный DNS у себя.
7. Селекторы: шаблон и требование уникальности
Имя селектора строится из selectorTemplate. Доступные переменные:
| Переменная | Что подставляет |
|---|---|
{algorithm} | алгоритм ключа |
{hash} | алгоритм хешированияалгоритм хеширования |
{version} | версия DKIM |
{date-<format>} | дата в формате strftime |
{epoch} | Unix-время |
{random} | случайная строка |
Шаблон по умолчанию:
v{version}-{algorithm}-{date-%Y%m%d}
даёт селекторы вида v1-ed25519-20261109.
Обязательное требование: каждая ротация нуждается в новом селекторе, поэтому шаблон обязан содержать дату, epoch или {random}. Шаблон вида mail-{algorithm} сломает ротацию: второй ключ попытается занять то же имя в DNS.
Полезное следствие дефолтного шаблона: по дате в селекторе видно, когда ключ стал активным. Это удобный маркер при разборе инцидентов — не надо лезть в базу за createdAt.
8. Два алгоритма, одна задача
По умолчанию Stalwart держит два ключа: Dkim1Ed25519Sha256 и Dkim1RsaSha256. Каждое письмо получает две подписи.
Зачем оба: Ed25519 короткий и быстрый, но не все верификаторы его поддерживают. RSA закрывает тех, кто не умеет Ed25519, (например Google). Генерируемые RSA-ключи — 2048 бит; RSA-SHA1 для подписи недоступен, поскольку запрещён RFC 8301.
Данные со стенда:
| Ed25519 | RSA | |
|---|---|---|
| Селектор | v1-ed25519-20261109 | v1-rsa-20261109 |
createdAt | 09:24:04 | 09:24:06 (+2 с) |
Время в pending | 30 мин 48 с | 30 мин 46 с |
Переход в active | 09:54:52 | 09:54:52 |
nextTransitionAt | 2027-02-07T09:54:52Z | 2027-02-07T09:54:52Z |
Синхронность до секунды. Ключи созданы последовательно с разницей в две секунды, ждали распространения параллельно, переключились в active одновременно. Задача одна на домен — в объекте Task есть поле domainId, и она управляет обоими алгоритмами.
Консистентность хорошая: никогда не будет момента, когда один алгоритм подписывает свежим ключом, а другой старым. Обратная сторона — в разделе про риски.
Криптографическая сверка
Раз уж речь о ключах — проверим, что публикуется именно то, что нужно.
RSA-ключ из объекта DkimSignature:
Длина SPKI DER:        294 байта
Длина модуля:          256 байт = 2048 бит  ✅
Публичная экспонента:  65537                ✅
Запись в dnsZoneFile разбита на две TXT-строки:
Строка 1:  227 символов  (< лимита 255)
Строка 2:  165 символов
Конкатенация == publicKey: True
Лимит в 255 символов на строку — требование RFC, поэтому запись длинного RSA-ключа всегда разбивается. Склейка побайтово совпадает с тем, что сервер считает публичным ключом.
Практический вывод: если при ручной сверке вам показалось, что ключ в DNS «короче», чем в конфиге — сначала склейте строки и сравните, а потом делайте выводы. И помните, что base64 приватного ключа содержит обёртку ASN.1 и seed, поэтому визуально длиннее публичного. Сравнивать надо производную, а не строки.
9. Календарь: что произойдёт автоматически
Расписание со стенда, посчитанное из nextTransitionAt и таймеров:
| Дата | Событие |
|---|---|
| 2027-01-08 | AcmeRenewal — продление TLS-сертификата |
| 2027-02-07 09:54 | Ротация: новый ключ → active, старый → retiring |
| 2027-02-14 09:54 | Старый → retired, его TXT-запись удалена из DNS |
| 2027-03-16 09:54 | Старый ключ физически удалён с сервера |
| 2027-05-08 | Следующая ротация |
Селекторы новых ключей будут v1-ed25519-20270207 и v1-rsa-20270207 — дата подставится по факту перехода в active.
Важное предупреждение для мониторинга: после 14 февраля запрос
dig TXT v1-ed25519-20261109._domainkey.grib69.ru +short
вернёт пустоту. Это штатный шаг 3, а не поломка. Не пытайтесь «восстановить» запись — вы вернёте в зону ключ, который сервер уже считает вышедшим из оборота.
10. Диагностика: как проверить, что ротация настроена
Полный чек-лист. Четыре команды.
Шаг 1: три флага на домене
stalwart-cli query Domain --json
stalwart-cli get Domain <ID> --json
Что искать:
"dkimManagement": { "@type": "Automatic", ... }
"dnsManagement":  { "@type": "Automatic",
                    "publishRecords": { "dkim": true, ... } }
Все три условия должны выполняться. Если publishRecords.dkim отсутствует или false — ротации нет.
Шаг 2: расписание у каждого ключа
stalwart-cli query DkimSignature --json
stalwart-cli get DkimSignature <ID> --json
| Поле | Норма |
|---|---|
stage | active |
nextTransitionAt | дата в будущем, не null |
createdAt | дата создания |
Проверяйте каждый ключ, а не только первый. Задача одна на домен, но расписание должно быть у всех.
Шаг 3: провайдер DNS
stalwart-cli query DnsServer --json
stalwart-cli get DnsServer <ID> --json
Должен существовать объект с типом вашего провайдера. Секрет будет замаскирован **** — это нормально, о масках подробнее в разделе про WebUI.
Шаг 4: задача
stalwart-cli query Task --json
stalwart-cli query Task --where status=Failed --json
В первом выводе должна быть задача @type: DkimManagement со статусом Pending. Второй должен вернуть пусто.
Обратите внимание: флаг --where существует для query — там это фильтр. В update его нет, там нужен точный ID. Разница, на которой легко споткнуться.
Шаг 5: сверка с реальным DNS
Сервер отдаёт эталонную зону в поле dnsZoneFile домена — готовый список записей в формате зоны. Удобно сверять с фактом:
dig TXT v1-ed25519-20261109._domainkey.example.org +short
dig TXT v1-rsa-20261109._domainkey.example.org +short
Тонкость: dnsZoneFile — не вся зона
В логах создания домена видно, что для apex-имени записано четыре значения TXT:
"v=spf1 mx -all"
"google-site-verification=vw419zJdCv9K6UPNs9YjU4UmyO9QGxpoSheKCjAVk9s"
"yandex-verification: 6b8e634cec5b5890"
"mailru-domain: eqw2pj9MV4eMiEa5"
А в dnsZoneFile для того же имени — только v=spf1 mx -all.
Вывод: Stalwart сохраняет чужие записи на том же имени при записи в зону, но в dnsZoneFile показывает только то, чем управляет сам. Верификации поисковиков и почтовых сервисов не пострадали.
Это важное уточнение: dnsZoneFile — это «что я публикую», а не «вся зона».
Поведение при ручной правке управляемой записи — отдельный вопрос и он не проверен. Об этом в разделе про непроверенное.
11. Принудительная ротация при утечке
Когда нужно: утёк бэкап с приватными ключами, скомпрометирован сервер, уволился администратор с доступом. Ждать плановой ротации в такой ситуации нельзя.
Неочевидность
Запуск задачи DkimManagement не ротирует ключ досрочно. Документация: «Running a DkimManagement task for a domain advances every transition that is due, but it does not rotate a key before its time».
То есть просто запустить задачу недостаточно — она проверит расписание, увидит, что срок не подошёл, и ничего не сделает.
Правильная процедура
Два действия:
- Сдвинуть
nextTransitionAtу ключа на текущее время. - Запустить задачу для домена.
Первое через CLI:
stalwart-cli update DkimSignature <ID> --field nextTransitionAt='2026-11-14T12:00:00Z'
stalwart-cli create Action/ReloadSettings --json "{}"
Второе — через WebUI, и здесь есть нюанс схемы. Смотрим описание задачи:
stalwart-cli describe Task
DkimManagement: Perform DKIM key rotation for a domain
  Fields:
    domainId  id<Domain>          immutable
    due       datetime?           server-set     ← задать нельзя
    status    object<TaskStatus>  mutable        ← а это можно
Корневой due — server-set, клиент его не устанавливает. Но status мутабельный, и внутри него есть своё поле due. В WebUI это видно: Tasks → Scheduled → задача → блок Status → поле Due с календариком и звёздочкой обязательности. Ниже отдельное read-only Due — то самое корневое поле.
Кнопки «Run now» в интерфейсе нет, поэтому путь такой: сдвинуть nextTransitionAt у ключа, затем сдвинуть срок задачи через Status → Due, сохранить. Задача отработает и запустит обычную четырёхшаговую последовательность.
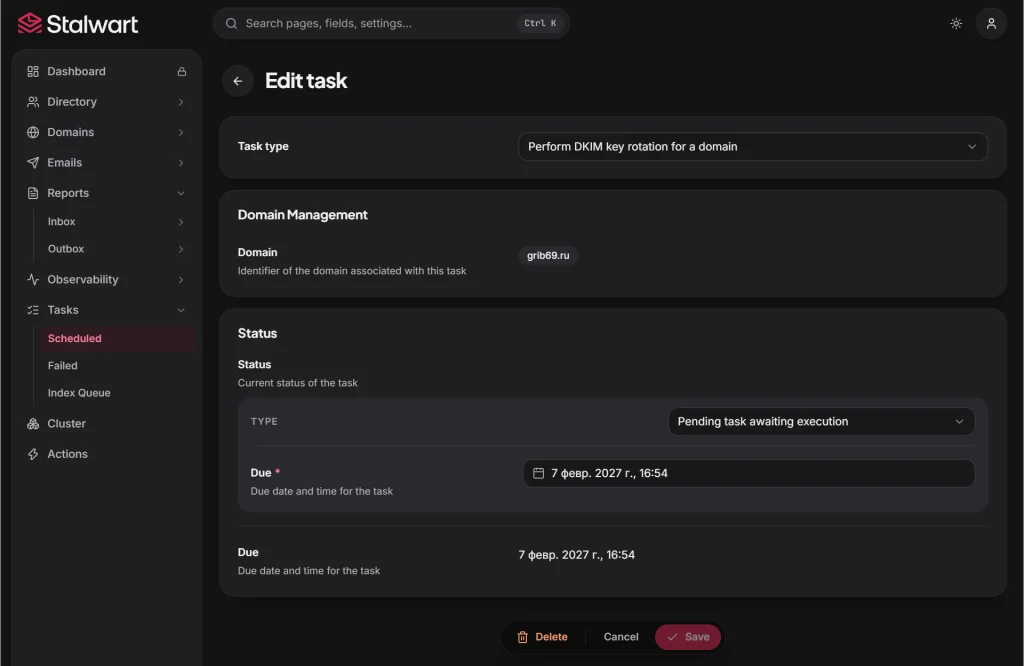
Вложенные типы TaskStatus и DkimManagement через describe не описываются — CLI знает только объекты верхнего уровня и enum’ы. Их структуру приходится брать из вывода get, как показано выше.
Связь с дампами конфигурации
Если вы выгружаете конфигурацию скриптом с включённым includeSecrets, в дампе окажутся приватные DKIM-ключи. Утечка такого дампа — это ровно тот сценарий, для которого нужна принудительная ротация. Держите такие дампы в зашифрованном виде и удаляйте после использования.
12. Ошибки: что читать в задачах
Шаги ретраятся с растущими интервалами, ключ остаётся в текущей стадии до успеха. Типичные сообщения:
| Сообщение | Смысл | Что делать |
|---|---|---|
Failed to publish DKIM record <name>: <error> | DNS-провайдер отклонил обновление | проверить токен и права |
DKIM record <name> did not propagate, will retry. | запись не видна в DNS вовремя | ждать; если сутками — разбираться с делегированием |
Failed to remove DKIM record <name>: <error> | не удаляется старая запись | ключ остаётся retiring, ретраится |
No DKIM algorithms configured for domain | фатально, algorithms пуст | задать алгоритмы |
Failed to build DNS updater: <error> | фатально, проблема с провайдером | проверить DnsServer |
Failed to generate DKIM selector: <error> | фатально, шаблон без даты/epoch/random | исправить selectorTemplate |
Первые три — временные, задача будет повторять. Последние три ретраями не лечатся, задача завершается как failed.
Отдельный неприятный случай
На шаге 4, если удалить запись снова не удалось, ошибка логируется как dns.record-deletion-failed, но ключ всё равно удаляется. Запись может остаться в DNS осиротевшей — публичный ключ без приватной пары на сервере. Убирать вручную.
Проверка после ротации — сверить список селекторов в зоне с тем, что сервер отдаёт в dnsZoneFile. Лишние записи видны сразу.
Где смотреть
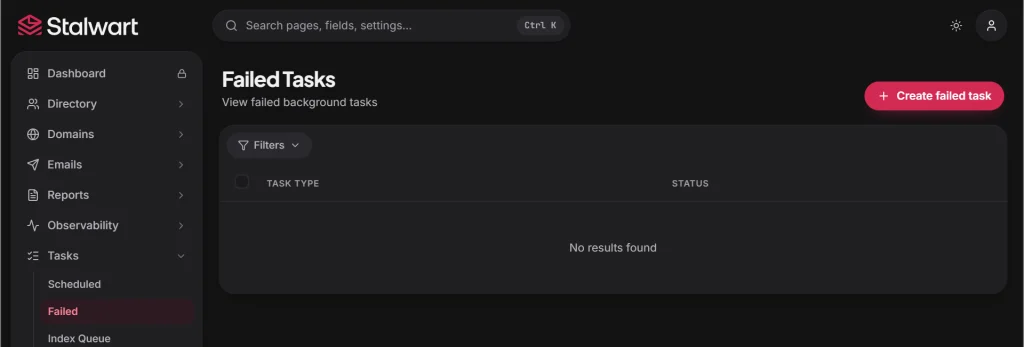
В WebUI есть отдельный раздел Tasks → Failed. Пусто — значит всё, что ретраилось, в итоге отработало. Это быстрый способ убедиться, что механизм не застрял.
13. Риск: синхронная ротация при DMARC p=reject
DMARC проходит, если валидна хотя бы одна выровненная подпись. Это страховка: если получатель не поддерживает Ed25519, RSA-подпись вытянет проверку.
Но при синхронной ротации оба ключа меняются одновременно. Сбой на шаге 2 затрагивает обе подписи сразу. А p=reject означает, что получатель не положит письмо в спам, а отклонит его.
Таблица стадий напоминает: retiring не подписывает. В момент переключения подписывает только новый ключ.
По документации механизм безопасен: старый ключ уходит в retiring только после подтверждённого распространения новой записи. На форуме Stalwart есть сообщение с заголовком «DKIM rotation retires the active key even when its successor fails to publish, leaving outgoing mail unsigned». Я это не проверял и не знаю, воспроизводится ли на 1.1.0. Но само сочетание «синхронная ротация + p=reject» делает цену ошибки высокой.
Опция: разнести ротации
nextTransitionAt — мутабельное поле на каждом ключе. Теоретически можно сдвинуть RSA на 45 дней относительно Ed25519:
stalwart-cli update DkimSignature <RSA_ID> --field nextTransitionAt='2026-12-24T09:54:52Z'
stalwart-cli create Action/ReloadSettings --json "{}"
Тогда при сбое одной ротации вторая подпись остаётся валидной, и DMARC продолжает проходить.
Оговорки:
- Поведение задачи с одним полем
dueпри разных сроках у ключей не проверено. Документация говорит «advances every transition that is due» — то есть должна продвигать только созревшее и перепланироваться на следующее. Но это документация, не тест. - После сдвига надо убедиться, что задача пересчитала срок на ближайшую дату.
- Усложняется мониторинг: две даты вместо одной.
Разумная позиция: не трогать работающее расписание ради непроверенного бага. Вместо этого — проверить результат в день ротации. Чек-лист ниже.
14. Чек-лист на день ротации
Поставьте напоминание на дату из nextTransitionAt. В этот день:
1. Стадии ключей
stalwart-cli query DkimSignature --json
Ожидаем: новые ключи active, старые retiring. Всего четыре объекта.
2. Задача не провалилась
stalwart-cli query Task --where status=Failed --json
stalwart-cli query Task --json
Первое — пусто. Второе — новая задача DkimManagement со следующим сроком.
3. Новые селекторы в эталонной зоне
stalwart-cli get Domain <ID> --json
В dnsZoneFile должны появиться записи новых селекторов, старые ещё присутствовать.
4. Новые записи видны в DNS
dig TXT v1-ed25519-20270207._domainkey.example.org +short
dig TXT v1-rsa-20270207._domainkey.example.org +short
5. Старые записи ещё на месте
dig TXT v1-ed25519-20261109._domainkey.example.org +short
Должны отвечать — идёт семидневное перекрытие.
6. Боевой тест — самое важное
Отправьте письмо на Gmail и на любой другой крупный сервис, откройте оригинал, найдите:
dkim=pass header.s=v1-rsa-20270207
dmarc=pass
Если dmarc=fail — разбирайтесь немедленно. При p=reject почта будет отклоняться.
Признаки проблемы
| Симптом | Что означает |
|---|---|
stage: pending дольше нескольких часов | запись не распространяется; проверить токен и права провайдера |
nextTransitionAt в прошлом, стадия не меняется | задача застряла; смотреть причину |
В задаче Failed to publish DKIM record | проблема с провайдером DNS |
Оба ключа retiring, ни одного active | почта не подписывается — аварийная ситуация |
Последняя строка критическая. Аварийный выход: создать ключ вручную в статусе active с новым селектором, опубликовать TXT-запись, дождаться распространения, отправить тест. Не ждать автоматики.
Через неделю после ротации старые записи исчезнут из DNS — это штатно, не поломка.
15. Ловушки WebUI
Четыре звёздочки в поле Private Key
В карточке DKIM-ключа (Management → Domains → DKIM Signatures) поле Private Key показывает ****. «Глазик» переключает отображение, но показывает те же четыре звёздочки, только другим шрифтом.
Это не пароль и не дефолтный ключ. Это заглушка, которой сервер подменяет секретные значения перед отдачей через API. Поддержка Stalwart формулирует прямо: «Stalwart substitutes **** for every secret field before any role/permission» checks.
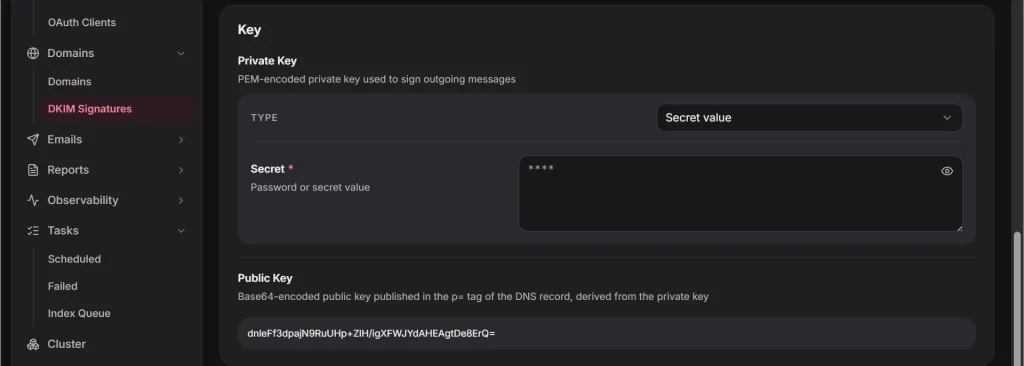
Доказательство видно на том же экране: соседнее поле Public Key отображается полностью. Если бы **** был реальным значением, не было бы причин показывать одно и скрывать другое.
Почему поле выглядит как парольное: это универсальный виджет для типа SecretText с тремя вариантами источника — Text (значение задано прямо), EnvironmentVariable, File. Подпись «Password or secret value» общая для всех применений: пароли аккаунтов, API-токены, приватные ключи.
И отдельно: PEM-ключи, которые генерирует Stalwart, не зашифрованы парольной фразой. Никакого «пароля на ключ» здесь нет.
Опасность: Save с звёздочками в поле
В поле лежит литеральная строка из четырёх звёздочек. Если нажать Save, есть риск, что интерфейс отправит её как новое значение privateKey.secret — и перезапишет настоящий приватный ключ четырьмя символами.
Последствия при p=reject:
Приватный ключ испорчен
        ↓
Подписи невалидны
        ↓
dkim=fail у получателей
        ↓
DMARC fail
        ↓
Почта ОТКЛОНЯЕТСЯ
Автоматическая ротация не спасёт — до неё могут быть месяцы.
Защищает ли интерфейс от этого — не проверено. Многие UI умеют пропускать неизменённые маскированные поля, но проверять на боевом домене с p=reject не стоит.
Правило: смотрите через Cancel. Не сохраняйте форму, если не собираетесь менять ключ. Кнопка Delete рядом — тоже не для экспериментов.
Как увидеть настоящее значение
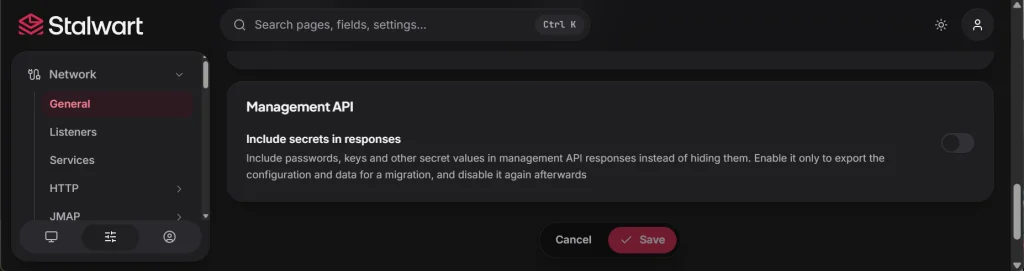
Флаг называется «Include secrets in responses», в WebUI лежит в Settings → Network → General.
Через CLI:
stalwart-cli update SystemSettings singleton --field includeSecrets=true
stalwart-cli create Action/ReloadSettings --json "{}"

stalwart-cli get DkimSignature <ID> --json

# ОБЯЗАТЕЛЬНО обратно
stalwart-cli update SystemSettings singleton --field includeSecrets=false
stalwart-cli create Action/ReloadSettings --json "{}"
Если уже нажали Save
Проверьте, не пострадал ли ключ:
stalwart-cli get DkimSignature <ID> --json
Смотрим на publicKey — сервер вычисляет его из приватного ключа. Если приватный изменился, изменится и публичный. Сверьте с p= в DNS. Разошлись — ключ перезаписан, подписи ломаны, нужен аварийный выпуск нового ключа.
Список ключей и список задач
В списке DKIM Signatures колонки: Algorithm, Domain, Selector, Rotation Stage. Стадию видно сразу для всех ключей — удобно для быстрой проверки. Даты перехода в списке нет, только в карточке.
В списке Tasks колонки: Task Type, Due, Status. Кнопки «Run now» нет — для принудительного запуска используется путь через редактирование Status → Due, описанный выше.
16. Бонус: MTA-STS id как индикатор смены политики
В логах создания домена:
09:24:17 dns.record-created _mta-sts "v=STSv1; id=13633065928060775033"
В текущей эталонной зоне:
_mta-sts.grib69.ru. IN TXT "v=STSv1; id=13138599312587402160"
ID сменился. Это следствие перевода политики MTA-STS из mode: testing в mode: enforce.
Механика та же, что у DKIM-селекторов: смена содержимого политики генерирует новый идентификатор, получатели видят изменение и перечитывают политику. Удобный маркер при разборе — по id видно, применялось ли изменение, без чтения логов конфигурации.
17. Что осталось непроверенным
Честный список границ этого разбора:
| Вопрос | Статус |
|---|---|
| Причина сбоя первой проверки распространения | Не установлена. Причины ретраев в статусе задачи, не в info-логах; задача отработала, история стёрлась |
| Точная backoff-последовательность задачи | Наблюдены интервалы 50 с и 29 мин 57 с. Формула не выведена |
Поведение при разнесённых nextTransitionAt | Не тестировалось. Чтение документации, не практика |
Сообщение с форума про retiring без успешной публикации преемника | Не воспроизводилось |
| Ручная правка управляемой записи в DNS | Не проверено. Известно только, что чужие записи на том же имени сохраняются |
| Первая плановая ротация на стенде | Ещё не произошла —Scheduled на февраль 2027. Реальных логов прогона всех четырёх шагов пока нет |
Последний пункт — задел на продолжение. Когда ротация пройдёт, появятся логи шагов 3 и 4: удаление записи из DNS и удаление ключа. Это отдельная история.
18. Итоги
Механизм ротации в Stalwart сделан правильно. Публикация перед подписанием, ожидание подтверждённого распространения, семидневное перекрытие старого и нового ключа, отложенное удаление — это тот же dual-selector метод из лучших практик, только без восьми ручных шагов.
Разбор логов подтвердил главное свойство на живых данных: dkim.signature-published появляется только после dns.record-propagated, в ту же секунду. Ни одного письма, подписанного непроверяемым ключом. Даже когда проверка сорвалась и задача ушла на получасовой повтор.
Три вещи, которые стоит запомнить:
Первое. Ротация работает только при автоматическом DNS. dkimManagement: Automatic без dnsManagement: Automatic и dkim в publishRecords — это иллюзия. Проверяется одним полем: nextTransitionAt. null при active означает, что смены ключей не будет.
Второе. Задержка в pending — не обязательно медленный DNS. Смотрите на propagationTimeout провайдера и на события в логах. Если record-created и record-propagated в одну секунду — запись была видна давно, а задержка в расписании повторных попыток.
Третье. Синхронная ротация двух алгоритмов при p=reject — это высокая цена ошибки. Не обязательно что-то менять, но обязательно проверить результат в день ротации. Шесть пунктов чек-листа занимают десять минут.
Начните с одной команды:
stalwart-cli query DkimSignature --json
Если у всех ключей nextTransitionAt — дата в будущем, ротация настроена. Поставьте напоминание на эту дату и живите спокойно следующие 90 дней.
Приложение А. Поля DkimSignature
Объект мульти-вариантный: @type выбирает алгоритм.
| Вариант | Подпись | Алгоритм |
|---|---|---|
Dkim1Ed25519Sha256 | DKIM | Ed25519 + SHA-256 (RFC 8463) |
Dkim1RsaSha256 | DKIM | RSA + SHA-256 (RFC 6376) |
Dkim2Ed25519Sha256 | DKIM2 | Ed25519 + SHA-256 |
Dkim2RsaSha256 | DKIM2 | RSA + SHA-256 |
Dkim2MlDsa44 | DKIM2 | ML-DSA-44 (постквантовый) |
Общие поля:
| Поле | Тип | Назначение |
|---|---|---|
domainId | Id<Domain> | домен-владелец, обязательный |
selector | String | селектор, обязательный |
privateKey | SecretText | приватный ключ, обязательный |
publicKey | Text | server-set, вычисляется из приватного |
stage | DkimRotationStage | стадия, по умолчанию active |
createdAt | UTCDateTime | server-set |
nextTransitionAt | UTCDateTime? | дата следующего перехода или null |
headers | Set<String> | покрываемые заголовки |
canonicalization | DkimCanonicalization | по умолчанию relaxed/relaxed |
expire | Duration? | срок валидности подписи, тег x= |
report | Boolean | запрашивать отчёты о сбоях, тег r=y |
auid | String? | идентификатор агента, тег i= |
thirdParty, thirdPartyHash | — | авторизованная подпись третьей стороны (RFC 6541) |
Дефолтный набор покрываемых заголовков: Date, From, Message-ID, Subject, To.
Приложение Б. Команды диагностики
# Домен: три флага
stalwart-cli query Domain --json
stalwart-cli get Domain <ID> --json

# Ключи: стадии и расписание
stalwart-cli query DkimSignature --json
stalwart-cli get DkimSignature <ID> --json

# DNS-провайдер и его таймеры
stalwart-cli query DnsServer --json
stalwart-cli get DnsServer <ID> --json

# Задачи
stalwart-cli query Task --json
stalwart-cli get Task <ID> --json
stalwart-cli query Task --where status=Failed --json

# Логи публикации и распространения
stalwart-cli query Log --json | Select-String "dns.record|dkim.signature"

# Схемы
stalwart-cli describe Domain
stalwart-cli describe Task
stalwart-cli describe DnsServer
stalwart-cli describe DkimRotationStage
# Сверка с DNS
dig TXT <selector>._domainkey.<domain> +short
Приложение В. Пересчёт таймеров
дни → миллисекунды:  дни × 86 400 000
миллисекунды → дни:  мс ÷ 86 400 000
| Дни | Миллисекунды |
|---|---|
| 7 | 604 800 000 |
| 30 | 2 592 000 000 |
| 90 | 7 776 000 000 |
| 180 | 15 552 000 000 |
| 365 | 31 536 000 000 |
Полный след ключа: rotateAfter + retireAfter + deleteAfter.
Дата следующей ротации: nextTransitionAt. Момент перехода в active = nextTransitionAt − rotateAfter.
Приложение Г. Ссылки
- Stalwart: DKIM key rotation
- Stalwart: DKIM signing
- Stalwart: DkimSignature reference
- Stalwart: Domain reference
- RFC 6376 — DomainKeys Identified Mail (DKIM) Signatures
- RFC 8463 — A New Cryptographic Signature Method for DKIM (Ed25519)
- RFC 8301 — Cryptographic Algorithm and Key Usage Update to DKIM
- RFC 6651 — Extensions for DKIM Failure Reporting
- M3AAWG DKIM Key Rotation Best Common Practices